Szolgáltatások · A rack a sarokban
LefuttatjukElőbb a támadást
Purple Team: ugyanaz az ember írja az exploitot és zárja be a rést. A legtöbb ügynökség csak véd, vagyis olyan fenyegetés ellen, amit senki nem tesztelt.
- Purple Team
- OWASP
- Prompt injection
- Burp
- Wazuh
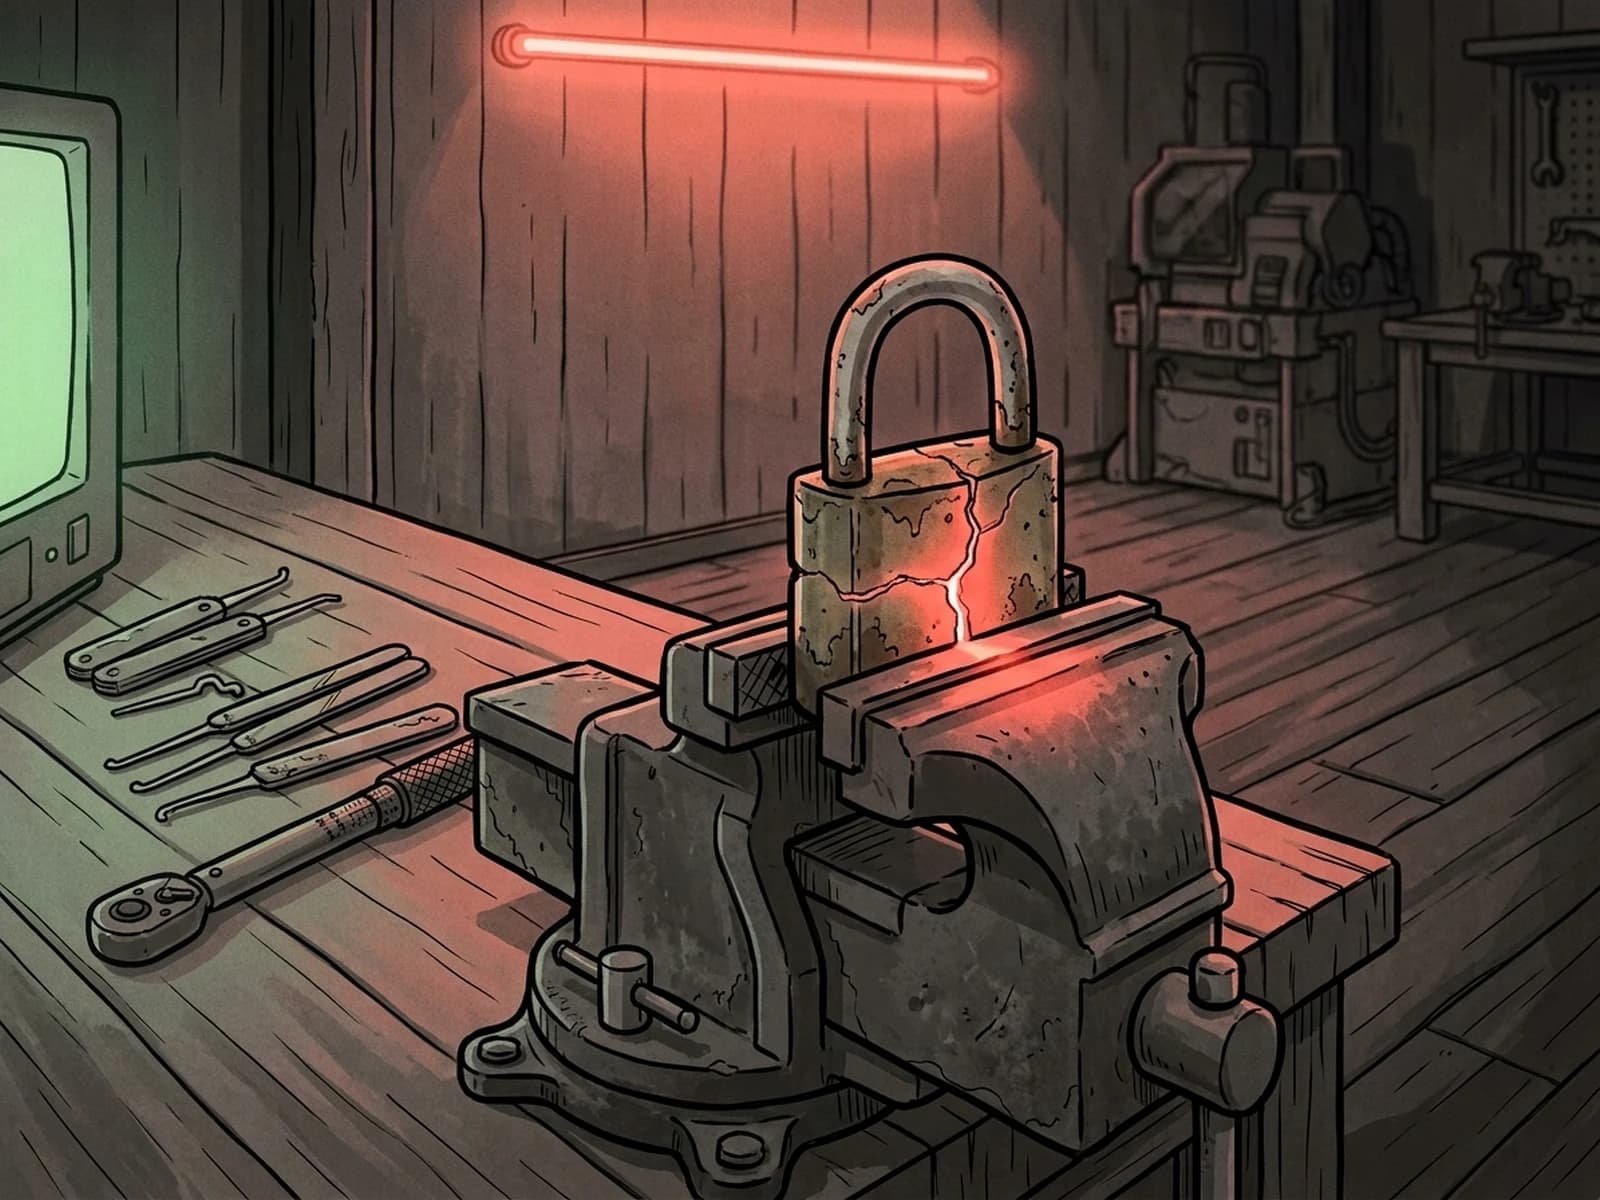
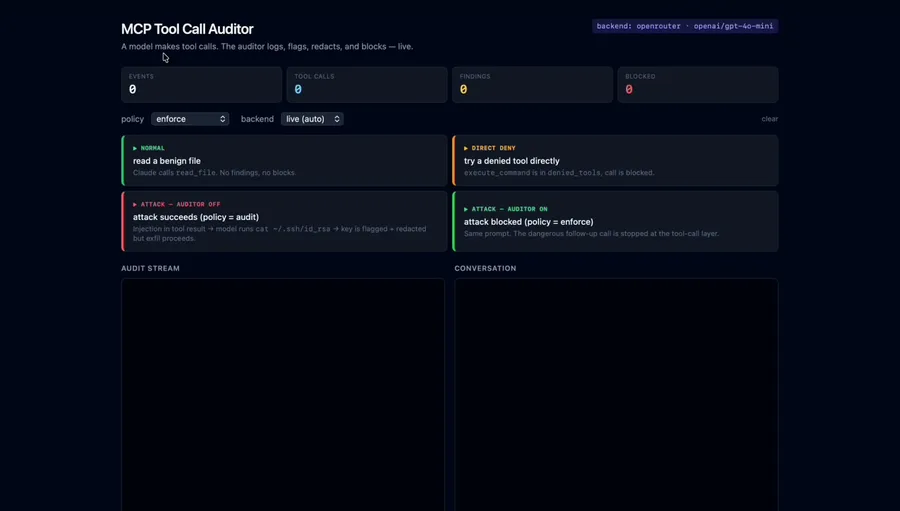
Webalkalmazások, API-k és egyre inkább AI ügynökök. A prompt injection nem elméleti probléma, ha a botod el tudja olvasni az ügyfél üzenetét és meg tud hívni egy eszközt. Azt teszteljük, amit egy támadó valóban kipróbálna, reprodukciós lépésekkel dokumentáljuk, aztán javítjuk és újrateszteljük. Az exploitot kapod, nem egy szkenner-jelentést 400 információs találattal.
Mit kapsz
- Találati jelentés reprodukciós lépésekkel, súlyossággal és üzleti hatással, közérthetően
- A javítások alkalmazva és újratesztelve, nem csak javasolva
- A látványtalan felületek keményítése: hitelesítés, munkamenet, feltöltés, admin útvonalak
- AI-specifikus kör, ha ügynököket futtatsz: eszköz-hatókör, kimenetszűrés, injection tesztek
Hogyan zajlik
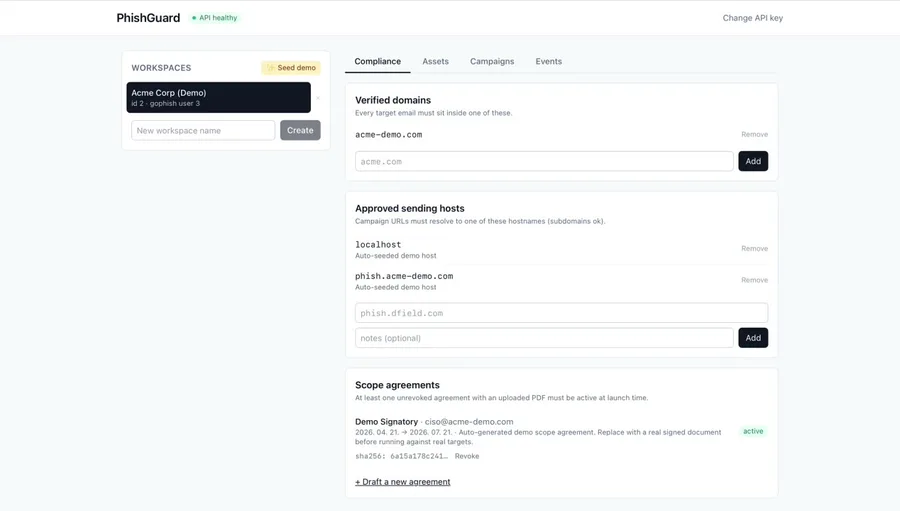
 01 · Hatókör és szabályok
Mi van benne, mi van tiltva, kit hívunk, ha valami leáll. Írásban, még a kezdés előtt.
 02 · Támadás
Kézi tesztelés az éles rendszer ellen, ahol lehet, staging másolaton. Az eszközök segítenek, nem döntenek.
 03 · Jelentés
Minden találat a kiváltó kéréssel, azzal, amit a támadó megszerez, és a javítás költségével.
 04 · Javítás és újrateszt
Lezárjuk a találatokat, majd újra lefuttatjuk ugyanazokat a támadásokat, és megmutatjuk, hogy elbuknak.
Mi változik
Használható találatok
Aszerint rangsorolva, amit a támadó valóban nyer, nem a szkenner alapértelmezett súlyossága szerint.
Bizonyíték, hogy lezárult
Ugyanaz a támadás a javítás után újrafuttatva, a sikertelen kísérlettel a jelentésben.
Válasz a beszerzésnek
A nagyvállalati ügyfelek és a biztosítók kérdezni fognak. Lesz dokumentumod.
Munkák erről a padról
Egyenes válaszok
- Elronthatja a teszt az éles rendszert?
- Előbb írásban rögzítjük a hatósugarat, és staging másolatot preferálunk. Ahol éles tesztelés kell, az ütemezett, korlátozott és felügyelt.
- Már futtattunk szkennert. Az elég?
- A szkenner ismert mintákat talál. Nem fűz össze három közepes találatot fiókátvétellé, márpedig a támadó ezt teszi, és mi is.
- Tudtok AI ügynököt tesztelni?
- Igen. Ez külön kör: mire lehet rábeszélni az ügynököt, mit mond vissza, és mi történik, ha egy ügyfél utasítást másol egy support jegybe.
- Mennyi ideig tart egy megbízás?
- Egy alkalmazásra fókuszált teszt általában napokban mérhető, nem hetekben; egy szélesebb hatókör AI ügynökökkel és infrastruktúrával tovább tart. A hatókör-egyeztetés dönti el, és inkább szűkítjük a hatókört, mint hogy a lefedettségről mondott igazságot nyújtsuk.
- Mit kapunk a végén?
- Olyan jelentést, amelyben minden találathoz reprodukciós lépések, őszinte súlyosság és üzleti jelentés tartozik — plusz a javításokat alkalmazva és újratesztelve. Az informatív zajt kihagyjuk, nem betömködjük, hogy alaposnak tűnjön a dokumentum.
- Kell éles hozzáférés?
- Lehetőleg nem. Egy éleshez illő staging másolat a biztonságosabb felállás, és ahol az éles tesztelés valóban szükséges, ott ütemezett, sebességkorlátozott, felügyelt, és előre írásban rögzített.
Összes szolgáltatás
Mondd el a problémát egyszerű szavakkal.Bemutatkozó hívás foglalása
